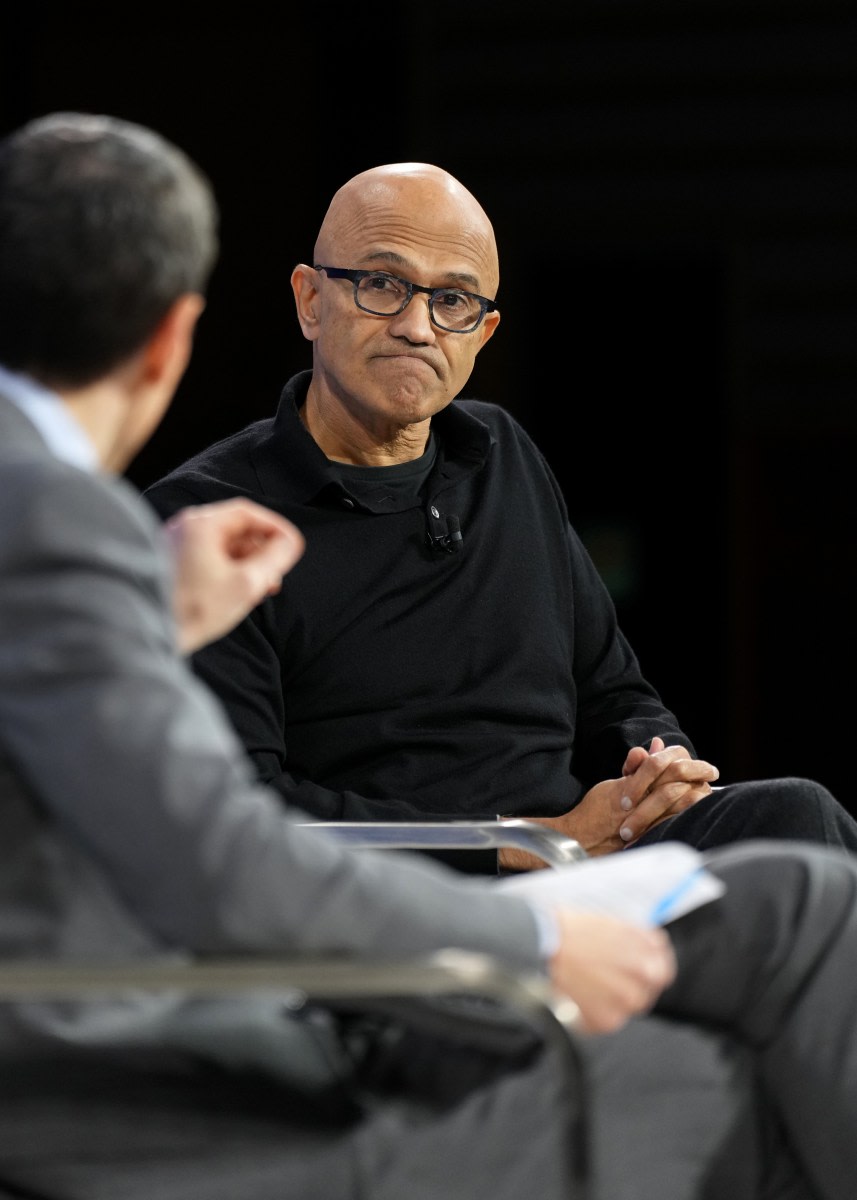
Lors de son intervention au DealBook Summit du New York Times mercredi, Satya Nadella, le PDG de Microsoft, a exprimé ses inquiétudes concernant le fait que de nombreux systèmes logiciels américains, y compris ceux régissant les matériels quotidiens et les systèmes de transport, souffrent de vulnérabilités logicielles impossibles à corriger. Dans le contexte des cyberattaques facilitée par l'IA, ces failles sont prêtes à être exploitées.
« Rappelez-vous, il y a beaucoup de choses dans notre infrastructure critique qui ne peuvent pas être corrigées », a déclaré Nadella. « Pensez à tous les firmwares, les refroidisseurs [un appareil de refroidissement souvent utilisé dans les centres de données] et les systèmes CVC partout ailleurs. Tout cela, d'ailleurs, est connecté à Internet. »
Une économie de plus en plus intelligente
En d'autres termes, l'introduction massive d'appareils connectés à Internet crée d'énormes problèmes de sécurité. Cette discussion a eu lieu en arrière-plan d'une série de pannes à grande échelle récentes, dont une impliquant Microsoft Outlook. D'autres incidents ont touché la NSA, la FAA et Apple. Bien que les responsables aient nié que ces pannes résultent de cyberattaques, la réalité des cyberattaques assistées par l'IA incite les entreprises à rechercher de nouvelles stratégies pour découvrir et remédier aux vulnérabilités.
Nadella a brièvement évoqué la situation récente d'Outlook, notant que l'inconvénient global était dû à un « bug latent » qui a provoqué une « tempête parfaite ». « Nous avons publié une réponse à l'incident, et nous allons évidemment tirer toutes les leçons, tant sur le plan architectural que sur le plan opérationnel, pour corriger cela », a-t-il ajouté.
Modernisation nécessaire
« On m'a parlé des systèmes de transport et de la quantité de choses qui sont découvrables mais avec un firmware non corrigible », a également déclaré Nadella à propos des systèmes vulnérables. « Nous devons vraiment moderniser, c'est sûr… et nous devrons évaluer à quoi ressemble le vecteur de menace, ainsi que notre capacité à détecter et à défendre en temps réel. »
Nadella a également souligné que le processus de correction des vulnérabilités logicielles a évolué pour correspondre à la rapidité d'exploitation potentielle, mais cela a engendré davantage de problèmes. « Nous avons désormais un outil très puissant pour trouver des vulnérabilités », a-t-il déclaré. Toutefois, les entreprises avaient auparavant plus de temps pour tester ces correctifs, comprendre la situation et les déployer. Dans le même temps, l'IA a facilité la mise en œuvre de cyberattaques sophistiquées.
« Le correctif [désormais] doit passer instantanément de la disponibilité à la mise en production, parce qu'il est exploité dans la nature, n'est-ce pas ? Cela va créer de l'instabilité. »